মঙ্গলবার, ০৬ অক্টোবর ২০২৬, ০১:৪৪ অপরাহ্ন

সর্বশেষ সংবাদঃ
কৃত্রিম বুদ্ধিমত্তা ব্যবহার করে সাইবার হামলার সক্ষমতা বাড়াচ্ছে উত্তর কোরিয়ার হ্যাকার গোষ্ঠী কিমসুকি
রিপোর্টার
- আপডেট : মঙ্গলবার, ১১ আগস্ট, ২০২৬
- ২২ বার দেখা হয়েছে
আন্তর্জাতিক ডেস্ক
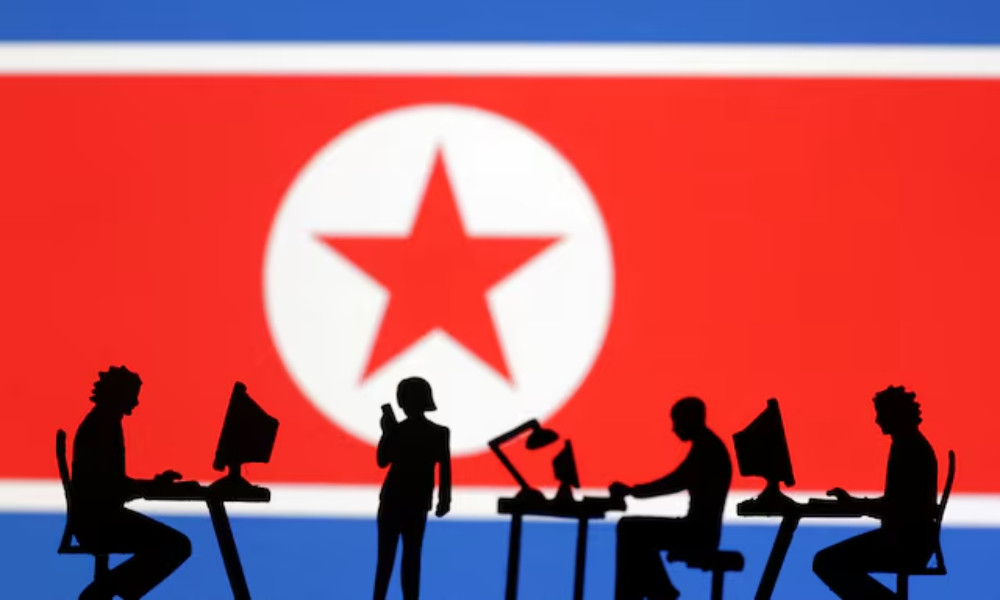
উত্তর কোরিয়ার রাষ্ট্র-সমর্থিত সাইবার গুপ্তচর গোষ্ঠী কিমসুকি কৃত্রিম বুদ্ধিমত্তা (এআই) প্রযুক্তি ব্যবহার করে তাদের সাইবার হামলার সক্ষমতা জোরদার করার লক্ষ্যে নতুন টুল ও অবকাঠামো প্রস্তুত করছে। দক্ষিণ কোরিয়ার সাইবার নিরাপত্তা প্রতিষ্ঠান জেনিয়ান্সের প্রকাশিত একটি সাম্প্রতিক প্রতিবেদনে এই তথ্য জানানো হয়েছে। প্রতিবেদনে বলা হয়েছে, এআই প্রযুক্তির অপব্যবহার করে হামলার বিভিন্ন ধাপ স্বয়ংক্রিয় করা, চুরি করা সংবেদনশীল তথ্য বিশ্লেষণ এবং আরও বিশ্বাসযোগ্য ফিশিং বার্তা বা ভুয়া নথি তৈরি করা হচ্ছে।
দক্ষিণ কোরিয়ার নিরাপত্তা গবেষকদের মতে, কিমসুকি স্থানীয়ভাবে বা নিজস্ব কম্পিউটারে এআই মডেল চালানো ও পরিচালনার জন্য অলমা, জিপিটি ফোর অল এবং এমএসটিওয়াই-এর মতো সফটওয়্যার ব্যবহার করছে। এছাড়া তারা রিট্রিভাল অগমেন্টেড জেনারেশন প্রযুক্তিও কাজে লাগাচ্ছে। স্থানীয়ভাবে এআই মডেল পরিচালনার মূল সুবিধা হলো, এর মাধ্যমে সাইবার হামলাকারীরা সংবেদনশীল বা চুরি করা তথ্য কোনো বহিরাগত বা তৃতীয় পক্ষের ক্লাউডভিত্তিক এআই সেবায় প্রেরণ ছাড়াই নিজেদের সিস্টেমে নিরাপদে বিশ্লেষণ করতে পারে। এর ফলে তথ্যের গোপনীয়তা বজায় থাকে এবং বাইরের নজরদারি এড়ানো সম্ভব হয়।
তদন্তে কিমসুকির ব্যবহৃত ডিজিটাল অবকাঠামোয় এআই এজেন্ট তৈরির বিশেষ ফ্রেমওয়ার্ক, স্পিচ-টু-টেক্সট সফটওয়্যার এবং এআই-সহায়ক কোডিং টুল কার্সারের উপস্থিতি শনাক্ত করা হয়েছে। গবেষকদের ধারণা, গোষ্ঠীটি কেবল গতানুগতিক ফিশিং ইমেইল বা প্রতারণামূলক বার্তা তৈরির কাজেই এআই সীমাবদ্ধ রাখছে না; বরং ম্যালওয়্যার বা ক্ষতিকর সফটওয়্যার তৈরি, বিশাল পরিমাণ তথ্য দ্রুত বিশ্লেষণ এবং সাইবার হামলার অপারেশন স্বয়ংক্রিয় করার ক্ষেত্রেও এআইয়ের ব্যবহার বাড়াচ্ছে।
নিরাপত্তা বিশ্লেষকরা অর্থনীতি ও ক্রিপ্টোকারেন্সি সংক্রান্ত এমন কিছু ভুয়া নথিও শনাক্ত করেছেন, যা কৃত্রিম বুদ্ধিমত্তার সহায়তায় তৈরি করা হয়েছে বলে ধারণা করা হচ্ছে। এসব নথি এমনভাবে প্রস্তুত করা হয়, যাতে তা দেখতে প্রামাণ্য বিনিয়োগ প্রতিবেদন বা কোনো প্রতিষ্ঠানের বৈধ কাগজের মতো মনে হয়। এর মূল উদ্দেশ্য হলো লক্ষ্যবস্তু হওয়া ব্যক্তি বা প্রতিষ্ঠানকে সহজে বিভ্রান্ত করা এবং বিশ্বাস অর্জন করে সাইবার আক্রমণ সফল করা।
যুক্তরাষ্ট্র ও দক্ষিণ কোরিয়ার সরকার দীর্ঘদিন ধরে অভিযোগ করে আসছে যে, উত্তর কোরিয়া তাদের রাষ্ট্রীয় কোষাগার সমৃদ্ধ করতে এবং কৌশলগত গোয়েন্দা তথ্য সংগ্রহ করতে বিভিন্ন সাইবার ইউনিট ব্যবহার করে আসছে। বিশেষ করে বিশ্বজুড়ে আর্থিক প্রতিষ্ঠান ও ক্রিপ্টোকারেন্সি এক্সচেঞ্জগুলোতে হ্যাকিংয়ের মাধ্যমে বড় অংকের অর্থ চুরির পেছনে পিয়ংইয়ংয়ের মদদ রয়েছে বলে অভিযোগ রয়েছে। এরই ধারাবাহিকতায়, ২০২৩ সালে মার্কিন যুক্তরাষ্ট্রের ট্রেজারি বিভাগ কিমসুকি গোষ্ঠীকে উত্তর কোরিয়া সরকারের নিয়ন্ত্রিত একটি সাইবার গুপ্তচর গোষ্ঠী হিসেবে আনুষ্ঠানিকভাবে চিহ্নিত করে অর্থনৈতিক নিষেধাজ্ঞা জারি করে।
সাইবার নিরাপত্তা বিশেষজ্ঞরা মনে করছেন, উত্তর কোরিয়ার হ্যাকারদের কার্যক্রমে কৃত্রিম বুদ্ধিমত্তার সংযুক্তি বৈশ্বিক সাইবার নিরাপত্তার জন্য একটি নতুন এবং বড় চ্যালেঞ্জ তৈরি করছে। এআই প্রযুক্তির দ্রুত অগ্রগতির ফলে ক্ষতিকর কার্যক্রম শনাক্ত করা আরও কঠিন হয়ে পড়ছে, যা ভবিষ্যতে আন্তর্জাতিক অঙ্গনে আরও উন্নত ও জটিল সাইবার হামলার ঝুঁকি বাড়িয়ে দিতে পারে।
এই বিভাগের আরো সংবাদ
প্রধান সম্পাদক: রাশিদুল হাসান বুলবুল
২৭/১১/২ তোপখানা রোড, সেগুনবাগিচা, ঢাকা - ১০০০
ফোন: ৮৪১৮১৪৪, মোবাইল: ০১৭৫৯৫১৬৭১৬, ০১৭৩৬৬১১৮১১,
E-mail: deshmedia1@gmail.com
© All rights reserved © 2026