
বাংলাদেশ ব্যাংকের ওয়েবসাইট বন্ধ
- আপডেট : বৃহস্পতিবার, ২২ অক্টোবর, ২০২৬
- ০ বার দেখা হয়েছে
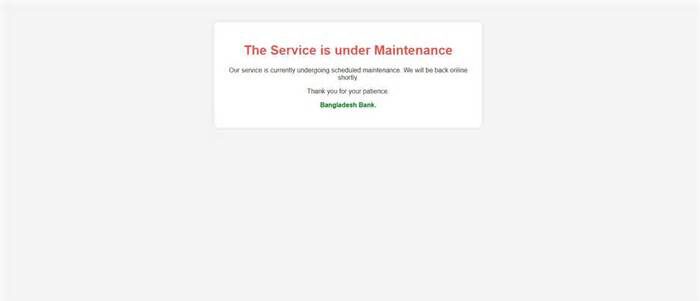
বাংলাদেশ ব্যাংকের মূল ওয়েবসাইট সাময়িকভাবে বন্ধ রাখা হয়েছে। বৃহস্পতিবার (২২ অক্টোবর) সন্ধ্যার দিকে কেন্দ্রীয় ব্যাংকের ওয়েবসাইটে (bb.org.bd) প্রবেশ করলে ‘The Service is under Maintenance’ বার্তা দেখা যায়।
ওয়েবসাইটে প্রবেশের করলে দেখা যায়, ‘Our service is currently undergoing scheduled maintenance. We will be back online shortly. Thank you for your patience. Bangladesh Bank.’ অর্থাৎ, নির্ধারিত রক্ষণাবেক্ষণ কাজের জন্য সার্ভিসটি সাময়িকভাবে বন্ধ রাখা হয়েছে এবং শীঘ্রই তা আবার সচল করা হবে।
ধারণা করা হচ্ছে, বিশ্বজুড়ে সাইবার হামলার শঙ্কার পরিপ্রেক্ষিতে সতর্কতামূলক ব্যবস্থা হিসেবে ওয়েবসাইটটি সাময়িকভাবে বন্ধ রাখা হয়েছে। তবে এ বিষয়ে এখনো ব্যাংক কর্তৃপক্ষের কোনো বক্তব্য পাওয়া যায়নি।
ওয়েবসাইট তৈরি ও পরিচালনায় বহুল ব্যবহৃত প্রোগ্রামিং ভাষা পিএইচপিতে সম্প্রতি দুটি গুরুতর নিরাপত্তা ত্রুটি শনাক্ত হয়েছে। এসব ত্রুটির সুযোগ নিয়ে ব্যবহারকারীর পরিচয় যাচাই ছাড়াই দূর থেকে সার্ভারে ক্ষতিকর কোড চালাতে পারে সাইবার হামলাকারীরা।
এ পরিস্থিতিতে সাইবার হামলার ঝুঁকি এড়াতে বিশ্বজুড়ে বিভিন্ন সরকারি সংস্থা ও বাণিজ্যিক প্রতিষ্ঠান তাদের ওয়েবসাইট সাময়িকভাবে বন্ধ রেখেছে বলে জানা গেছে।
বাংলাদেশেও এ ঝুঁকি নিয়ে সতর্কতা জারি করেছে সরকারের সাইবার নিরাপত্তাসংক্রান্ত বিষয় দেখভালের দায়িত্বে থাকা বিজিডি ই-গভ সার্ট। তাদের পরামর্শ, সংশ্লিষ্ট প্রতিষ্ঠানগুলোকে প্রথমে নিজেদের সার্ভারে কোথায় কোথায় পিএইচপি ব্যবহার করা হচ্ছে, তার তালিকা তৈরি করতে হবে। এরপর ব্যবহৃত পিএইচপির সংস্করণগুলো শনাক্ত ত্রুটির কারণে ঝুঁকিতে রয়েছে কি না, তা যাচাই করতে হবে।
আজ বৃহস্পতিবার বিজিডি ই-গভ সার্টের এক বিজ্ঞপ্তিতে দুটি নিরাপত্তা ত্রুটির কথা উল্লেখ করা হয়েছে।
বিজ্ঞপ্তিতে আরও বলা হয়, ত্রুটি দুটি কাজে লাগিয়ে আক্রমণকারীরা ঝুঁকিপূর্ণ সার্ভারে দূর থেকে কোড চালাতে পারে। এর মাধ্যমে সার্ভারের নিয়ন্ত্রণ নেওয়া, তথ্য চুরি কিংবা ওয়েবসাইটের কার্যক্রম ব্যাহত করার আশঙ্কা রয়েছে।

প্রধান সম্পাদক: রাশিদুল হাসান বুলবুল
২৭/১১/২ তোপখানা রোড, সেগুনবাগিচা, ঢাকা - ১০০০
ফোন: ৮৪১৮১৪৪, মোবাইল: ০১৭৫৯৫১৬৭১৬, ০১৭৩৬৬১১৮১১,
E-mail: deshmedia1@gmail.com